

W dzisiejszym świecie cyfryzacji i ciągłego przepływu informacji, ochrona danych osobowych stała się priorytetem. Szczególne znaczenie ma to w kontekście zamówień publicznych, gdzie przepływ danych jest zróżnicowany i nie jest układem zamkniętym. Wejście w życie Rozporządzenia Parlamentu Europejskiego i Rady UE 2016/679 (RODO) wprowadziło szereg nowych obowiązków, które objęły również zamówienia publiczne. Niniejszy artykuł omawia najważniejsze aspekty ochrony danych osobowych w ramach postępowań zamówieniowych, uwzględniając przepisy ustawy Prawo zamówień publicznych (Pzp).
RODO a zamówienia publiczne - kluczowe zmiany i obowiązki
Rozporządzenie RODO, obowiązujące od 25 maja 2018 roku, nałożyło nowe wymogi na administratorów danych osobowych (ADO). W kontekście zamówień publicznych, RODO znajduje zastosowanie zarówno w postępowaniach wszczętych po tej dacie, jak i tych prowadzonych wcześniej. Wprowadzone zmiany wymagały dostosowania przepisów ustawy Prawo zamówień publicznych, aby zapewnić skuteczne stosowanie regulacji RODO.
Kluczowym obowiązkiem administratora danych osobowych jest wdrożenie odpowiednich środków technicznych i organizacyjnych, aby przetwarzanie odbywało się zgodnie z rozporządzeniem. Oznacza to m.in. katalogowanie możliwych ryzyk w toku procedury udzielania zamówienia publicznego oraz realizacji umowy i powiązanie ich z odpowiednimi środkami ochrony. Przepisy RODO nakładają na ADO obowiązek prowadzenia rejestru czynności przetwarzania danych, wyznaczania inspektora ochrony danych (IOD) w określonych sytuacjach, a także powierzania przetwarzania danych osobowych podmiotowi przetwarzającemu i kontrolowania jego poprawności.
Zgodnie z art. 25 RODO, ADO wdraża odpowiednie środki techniczne i organizacyjne, aby domyślnie przetwarzane były wyłącznie te dane osobowe, które są niezbędne dla osiągnięcia każdego konkretnego celu przetwarzania. Zasada privacy by design i privacy by default nakazuje zapewnienie należytej ochrony danych już na etapie projektowania i stosowanie domyślnych ustawień zapewniających najszersze zabezpieczenie danych.
Jedną z fundamentalnych zasad zamówień publicznych jest zasada jawności. RODO wprowadziło jednak pewne ograniczenia w tym zakresie, szczególnie w odniesieniu do danych dotyczących wyroków skazujących i innych naruszeń prawa, a także tzw. szczególnych kategorii danych (np. danych o stanie zdrowia). Zgodnie z art. 8 ust. 5 Pzp, zamawiający może udostępniać dane dotyczące wyroków skazujących wyłącznie w celu umożliwienia korzystania ze środków ochrony prawnej.
Kolejnym istotnym aspektem jest powierzanie przetwarzania danych osobowych. Podmiotem przetwarzającym dane w imieniu administratora (wykonawcą) może być jedynie podmiot, który zapewnia wystarczające gwarancje wdrożenia odpowiednich środków technicznych i organizacyjnych. Przed powierzeniem danych zamawiający powinien zbadać, czy podmiot ten jest w stanie należycie je chronić.
Dane osobowe w zamówieniach publicznych - kto i jakie dane przetwarza?
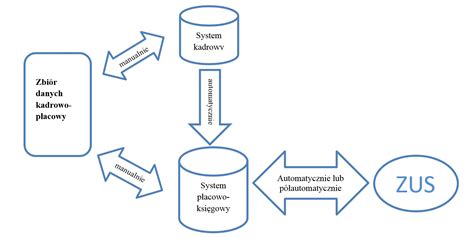
Przepływ danych osobowych w relacji zamawiający - wykonawca jest zróżnicowany. Dane osobowe mogą pochodzić z zasobów własnych zamawiającego (np. członkowie komisji przetargowej), być danymi klientów zamawiającego niezbędnymi do wykonania umowy, lub dotyczyć samego wykonawcy (w przypadku osoby fizycznej). Dodatkowo, wykonawca może przetwarzać dane osobowe podwykonawców i innych osób trzecich, które są niezbędne do spełnienia warunków udziału w postępowaniu lub do wykluczenia z postępowania.
Dane osobowe mogą być ujawnione w dokumentach składanych na wezwanie zamawiającego (np. z Krajowego Rejestru Sądowego, Krajowego Rejestru Karnego), a także w dokumentach uzupełnianych czy wyjaśnianych. Szczególną uwagę należy zwrócić na dane osób zatrudnianych przez wykonawcę w oparciu o umowę o pracę, zgodnie z art. 29 ust. 3a Pzp.
W przypadku udostępniania wykonawcom własnych danych osobowych (np. pracowników do kontaktów), nie jest wymagane sporządzenie umowy powierzenia, gdyż osoby te mają upoważnienia do dokonywania czynności służbowych. Natomiast w sytuacji, gdy zamawiający udostępnia wykonawcy dane osób (interesariuszy) niezbędne do wykonania umowy będące w posiadaniu zamawiającego, wymaga to zawarcia umowy powierzenia między ADO a wykonawcą.
Warto również zaznaczyć, że zamawiający i wykonawca mogą występować w roli współadministratorów danych osobowych, na przykład w przypadku zlecania badań lekarskich pracownikom przez pracodawcę jednostce medycyny pracy.
Dokumentowanie zatrudnienia na podstawie umowy o pracę w zamówieniach publicznych
Przepisy ustawy Prawo zamówień publicznych wprowadzają zasady udostępniania zamawiającemu danych osobowych pracowników wykonawcy w celu weryfikacji, czy osoby wykonujące zamówienie są zatrudnione na podstawie umowy o pracę. Dotyczy to sytuacji, gdy zamawiający wymaga takiego zatrudnienia.
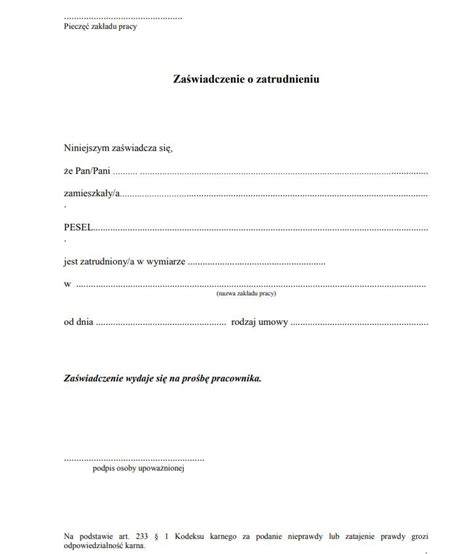
Zgodnie z art. 143e Pzp, sposób dokumentowania zatrudnienia oraz kontroli spełniania przez wykonawcę lub podwykonawcę wymagań dotyczących zatrudnienia na podstawie umowy o pracę powinien być określony w umowie w sprawie zamówienia publicznego. Zamawiający na podstawie umowy może żądać m.in. oświadczenia wykonawcy lub podwykonawcy o zatrudnieniu pracownika oraz poświadczonej za zgodność z oryginałem kopii umowy o pracę.
Powyższe dokumenty powinny zawierać dane osobowe niezbędne do weryfikacji zatrudnienia, w szczególności imię i nazwisko pracownika, datę i rodzaj umowy o pracę oraz zakres obowiązków. Warto zauważyć, że reguły te są zbliżone do wspólnego stanowiska Prezesa Urzędu Zamówień Publicznych i Generalnego Inspektora Ochrony Danych Osobowych z 2017 r.
Wykonawca powinien poinformować swoich pracowników o fakcie udostępnienia ich danych osobowych zamawiającemu, wraz ze wskazaniem celu takiego udostępnienia. Również zamawiający jest zobowiązany do spełnienia obowiązku informacyjnego wobec tych osób na podstawie art. 14 RODO.
Nowe prawa i obowiązki stron w zakresie ochrony danych osobowych
W związku z koniecznością dostosowania Pzp do wymogów RODO, wprowadzono zmiany m.in. w art. 8a. Przewidziano modyfikacje sposobu realizacji niektórych praw podmiotu uprawnionego. Do nowych uprawnień i obowiązków zaliczyć można:
- Realizację obowiązku informacyjnego (art. 13 RODO) poprzez zamieszczenie informacji w ogłoszeniu o zamówieniu, specyfikacji istotnych warunków zamówienia lub zaproszeniu do składania ofert.
- Prawo żądania wskazania dodatkowych informacji, mających na celu sprecyzowanie żądania (modyfikacja art. 15 RODO).
- Doprecyzowanie uprawnień w zakresie prawa do sprostowania lub uzupełnienia danych (art. 16 RODO), z zastrzeżeniem, że nie może to skutkować zmianą wyniku postępowania lub umowy.
- Modyfikację przepisu art. 18 RODO w zakresie żądania ograniczenia przetwarzania danych osobowych.
- Ograniczenie zastosowania przepisów RODO, gdzie zamawiający dokonuje wyboru sposobu informowania o ograniczeniach uprawnień.
- Ogólną regulację zobowiązującą zamawiającego do zabezpieczenia danych przed ich bezprawnym rozpowszechnieniem, również po zakończeniu postępowania.
Analiza zmian wprowadzonych w Pzp prowadzi do wniosku, że ustawodawca dążył do utworzenia równowagi pomiędzy ochroną danych osobowych uczestników postępowania przetargowego a zapewnieniem efektywnego funkcjonowania zamówień publicznych.
Ryzyko i kary za naruszenie przepisów RODO
Naruszenie przepisów RODO może skutkować nałożeniem wysokich kar finansowych. Dotyczy to zarówno braku umowy powierzenia przetwarzania danych, jak i innych naruszeń zasad ochrony danych osobowych. Kary mogą sięgać kwoty 20 mln euro lub 4% światowego obrotu przedsiębiorstwa. W przypadku spraw mniejszej wagi, kary mogą wynosić do 10 mln euro lub 2% obrotu.
Każdy przypadek nałożenia kary będzie rozpatrywany indywidualnie przez organ nadzoru, który będzie brał pod uwagę m.in. skalę naruszenia, umyślność, podjęte działania zapobiegawcze oraz wcześniejsze przypadki naruszeń.
Aby w sposób skuteczny rozważyć ryzyka związane z procesem zamówień publicznych, należy wziąć pod uwagę również obowiązki zamawiającego dotyczące zabezpieczenia informacji na etapie ofertowania, w tym zachowanie poufności ofert. Należy pamiętać o możliwości zastrzeżenia przez wykonawcę informacji stanowiących tajemnicę przedsiębiorstwa.
Wtorkowe śniadania z RODO (s03e08)
Podsumowanie
Wdrożenie RODO w obszarze zamówień publicznych wymaga kompleksowego podejścia i systemowego zarządzania ryzykiem. Zamawiający i wykonawcy muszą być świadomi swoich obowiązków i praw w zakresie ochrony danych osobowych, aby zapewnić bezpieczeństwo informacji i uniknąć sankcji. Systemowe podejście, zachowanie ładu organizacyjnego oraz stosowanie odpowiednich środków technicznych i organizacyjnych to gwarancja zapewnienia bezpieczeństwa danych osobowych w zamówieniach publicznych.
tags: #dowod #na #zatrudnienie #na #umowe #o